急に寒くなりましたね。最近、更新をさぼっていました。忙しいので、現実逃避の小ネタ記事です。
Proxmox VEで実行している2台のLinux仮想マシンの起動途中、次の警告が表示されました。
WARN: EFI disk without 'ms-cert=2023k' option, suggesting that not all UEFI 2023
certificates from Microsoft are enrolled yet.
Linux仮想マシンを起動しただけなのに、Microsoftの証明書についてなぜか警告される。あれ、これなんだっけ…。
この警告の対処としては、仮想マシンを停止して、EFIディスクに新しい証明書を登録することです。
すぐに忘れるので、備忘録として残しておきます。
1. Linuxの起動にMicrosoftのUEFI証明書?
MicrosoftのUEFI証明書は、Windowsだけでなく、一般的なLinuxディストリビューションのセキュアブートにも利用されています。
従来使用されてきた「Microsoft Corporation UEFI CA 2011」や「Microsoft Windows Production PCA 2011」などの証明書は、2026年6月から10月にかけて順次有効期限を迎えました。
後継の証明書は、Linuxなどのブートローダー向けが「Microsoft UEFI CA 2023」、Windowsのブートローダー向けが「Windows UEFI CA 2023」です。
セキュアブートが有効な環境では、新しい証明書で署名されたブートローダーを検証するために、対応する証明書がEFIディスクに登録されている必要があります。未登録のままブートローダーが更新されると、署名を検証できず、OSが起動できなくなる可能性があります。そのため、今後のブートローダー更新に備えて、新しい証明書をEFIディスクに登録します。
2. CLIで新しい証明書を登録
仮想マシンのゲストOSがWindowsでBitLockerを使用している場合は、この処理を実行する前にBitLockerを一時停止しておいたほうが良いと思います。一時停止しなかった場合、次回起動時に回復キーの入力を求められますが、正しい回復キーを入力すれば起動できます。
今回はコマンドで処理します。以下のコマンドは、仮想マシンが完全に停止した状態で実行する必要があります。
Proxmox VEホストにてrootユーザーで次を実行します。例ではID 102番の仮想マシンを指定しています。
qm enroll-efi-keys 102コマンド実行結果:
root@pve:~# qm enroll-efi-keys 102
efidisk0: enrolling Microsoft UEFI CA 2023
INFO: reading raw edk2 varstore from /var/run/qemu-server/qsd-vm-102-efi-enroll-efidisk0-enroll.fuse
INFO: var store range: 0x64 -> 0x40000
INFO: add db cert /usr/lib/python3/dist-packages/virt/firmware/certs/MicrosoftCorporationUEFICA2011.pem
INFO: certificate already present, skipping
INFO: add db cert /usr/lib/python3/dist-packages/virt/firmware/certs/MicrosoftUEFICA2023.pem
INFO: add db cert /usr/lib/python3/dist-packages/virt/firmware/certs/MicrosoftWindowsProductionPCA2011.pem
INFO: certificate already present, skipping
INFO: add db cert /usr/lib/python3/dist-packages/virt/firmware/certs/WindowsUEFICA2023.pem
INFO: add KEK cert /usr/lib/python3/dist-packages/virt/firmware/certs/MicrosoftCorporationKEK2KCA2023.pem
INFO: writing raw edk2 varstore to /var/run/qemu-server/qsd-vm-102-efi-enroll-efidisk0-enroll.fuse
successfully updated efidisk
「successfully updated efidisk」というメッセージが表示されれば正常に処理が完了しています。
設定の確認は次のとおりです。
qm config 102 | grep '^efidisk'コマンド実行結果:
root@pve:~# qm config 102 | grep '^efidisk'
efidisk0: vmstore:vm-102-disk-0,efitype=4m,ms-cert=2023k,pre-enrolled-keys=1,size=1M
出力結果にms-cert=2023kが表示されていれば、新しい証明書の登録は完了です。
警告にはWindowsのBitLockerに関する注意も表示されていましたが、今回の対象はLinuxなので、その作業は不要です。
登録が完了したら仮想マシンを起動し、警告が表示されなくなったことを確認します。
3. オマケ:GUIで新しい証明書を登録
証明書の登録はGUIからも操作できます。CLIで登録済みの場合、この操作は不要です。
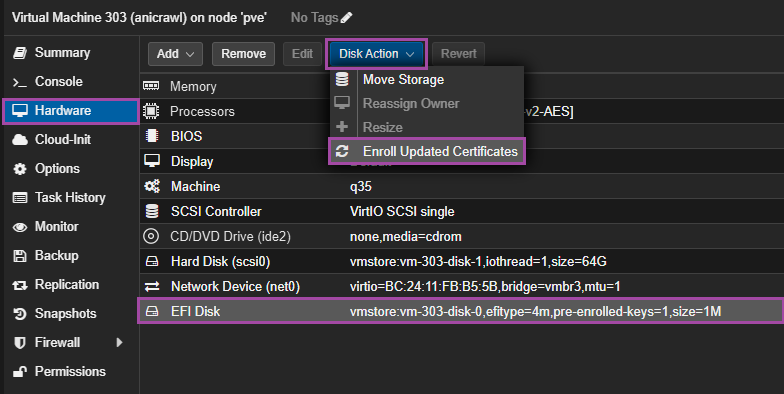
対象の仮想マシンをシャットダウンし、[Hardware]で[EFI disk]を選択します。続いて、[Disk Action]から[Enroll Updated Certificates]をクリックします。
確認ダイアログが表示されます。
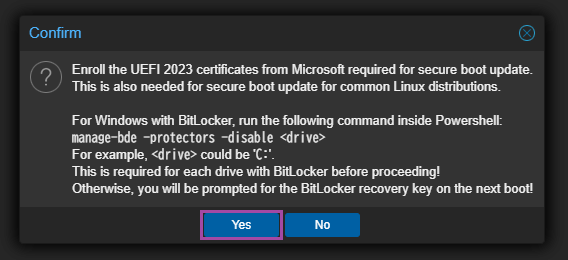
Yesボタンをクリックすれば更新処理が実行されます。
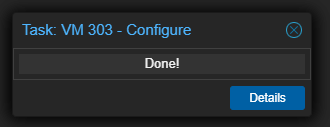

EFIディスクのパラメーターにms-cert=2023kが表示されていれば、新しい証明書の登録は完了です。
登録が完了したら仮想マシンを起動し、警告が表示されなくなったことを確認します。
参考:Proxmox公式ドキュメント:Secure Boot Certificate Expiration
最後に(ネタバレ?伏線?)
なぜ、この記事を書いたかというと、昨晩、帰宅したらPVEだけがなぜかシステム停止していたのです。
電源オフの状態。UPSにつながっている機器で、PVEだけが停止しているという不思議な状況。原因調査をしていますが、今のところ停止理由は不明。
システムを起動させて、仮想マシンが自動起動する状況を見守っていたところ、この警告に気が付きました。普段、起動しっぱなしですからね……。
原因調査の中で、UPS連動の設定を途中で放置していたことも判明。今回の停止との関係は確認できていませんが、この機会にUPS設定をやり直すことにしました。この話はまたの機会に(?)
(つづく)
コメント